 NFT
В третьем квартале 2026 года ущерб от хакерских атак на проекты и платформы цифровых активов составил около $1,18 млрд, что на 55% больше, чем во втором квартале. Такие данные приводит компания Hacken в своем квартальном отчете. Почти 80% потерь пришлось на векторы атак, не охваченные последними проверками безопасности, что ставит под сомнение ценность ярлыка «аудит» для инвесторов и пользователей криптовалют.
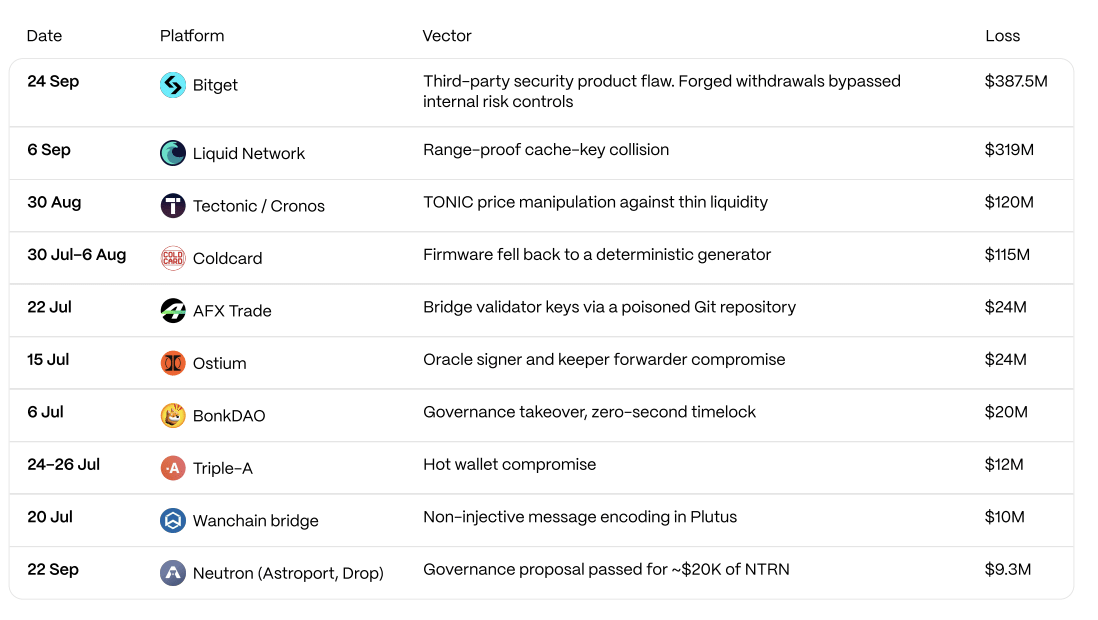
Несмотря на 107 инцидентов за квартал, основные убытки сконцентрированы в нескольких крупных атаках. Четыре случая с потерями свыше $100 млн каждый в сумме дали $941,5 млн — почти 80% от общего объема. Медианный ущерб по всем инцидентам составил всего $670 тыс., то есть рост квартальных потерь обусловлен главным образом экстремально крупными событиями. Крупнейшая атака произошла 24 сентября на Bitget: по данным Hacken, злоумышленники похитили $387,5 млн, эксплуатировав уязвимость в стороннем продукте безопасности для кражи внутренних учетных данных и подделки запросов на вывод средств. Bitget заявила, что ее приватные ключи и холодные кошельки не пострадали. Второе место заняла Liquid Network с примерно $319 млн ущерба 6 сентября: ошибка в кэше проверки rangeproof программного обеспечения Elements позволила злоумышленнику выпустить почти 4000 необеспеченных L-BTC, которые затем были обменены на реальные BTC через процесс peg-out. Lending-протокол Tectonic на Cronos зафиксировал $120,4 млн заимствованной стоимости из-за манипуляции ценой залога; эта цифра отражает затронутую стоимость до отката блокчейна, а не итоговый убыток. Инцидент с Coldcard Hacken оценил примерно в $115 млн — ошибка прошивки снизила энтропию некоторых биткоин-сидов.
По данным Hacken, $906,8 млн (77% квартальных потерь) связаны с программным обеспечением вендоров, публично раскрытыми исправлениями до полного устранения уязвимостей или компонентами вне последней проверки безопасности. На вендоров и инструменты разработки пришлось $411,5 млн, из которых $387,5 млн — на Bitget. Остальное — AFX Trade, мост, потерявший $24 млн после заражения среды разработки вредоносным кодом из Git-репозитория, что позволило скомпрометировать пять из семи валидаторов. Четыре инцидента с потерями $324,8 млн отнесены к категории, где исправления были публично раскрыты до атаки. В Liquid Network публичное исправление от 1 сентября оставило ошибку в генерации кэш